
Le gestionnaire ou le propriétaire bailleur est responsable du traitement des données de ses locataires : il doit en garantir la confidentialité, limiter leur collecte au strict nécessaire, encadrer leur durée de conservation et sécuriser leur accès. Concrètement, cela veut dire tenir un registre des traitements, activer l’authentification à plusieurs facteurs, auditer chaque prestataire technique, fixer des durées de conservation précises et signer des contrats écrits qui imposent la journalisation des accès. Le RGPD et la Loi 25 sont les deux textes qui structurent ces obligations, selon votre marché.
En bref:
- La responsabilité du traitement des données incombe au propriétaire, au gestionnaire ou au syndic dès qu’ils collectent des informations sur un locataire ou candidat.
- La conservation des dossiers doit respecter des délais précis : 30 à 90 jours pour les candidatures non retenues, durée du bail plus la prescription pour les locataires en cours, avec destruction ou anonymisation en fin de cycle.
- La sécurité efficace requiert le chiffrement, l’authentification à plusieurs facteurs et un contrôle strict des accès, en évitant les comportements quotidiens négligents.
- La vérification régulière des prestataires cloud doit inclure des audits, des certifications de sécurité et des clauses encadrant la sous-traitance pour garantir la conformité.
- En cas de violation, il faut consigner l’incident, évaluer le risque, notifier les autorités si nécessaire, et isoler rapidement les systèmes compromis.
Table des matières
- Quelles sont les obligations RGPD et Loi 25 en gestion locative ?
- Comment répondre aux demandes d’accès et de rectification des locataires ?
- Quelles mesures techniques protègent réellement les dossiers locataires ?
- Comment choisir et encadrer ses prestataires cloud et logiciels ?
- Combien de temps conserver les dossiers locataires avant de les détruire ?
- Que faire en cas de violation de données de locataires ?
- Comment Linq Immobilier accompagne la conformité des données locataires ?
- Priorités et arbitrages pour un gestionnaire pressé
- Sécurisez vos dossiers locataires avec l’accompagnement de Linq Immobilier
- Où trouver les textes et guides officiels sur la protection des données locataires ?
- Sources
- Questions fréquentes
Quelles sont les obligations RGPD et Loi 25 en gestion locative ?
Avant toute chose, il faut savoir qui porte la responsabilité. Le propriétaire, le syndic ou le gestionnaire mandaté est le responsable du traitement dès qu’il collecte des données sur un locataire ou un candidat locataire. Cette personne ou cette structure doit être identifiable et ses coordonnées doivent figurer dans les documents remis aux locataires.
Le RGPD impose la limitation des finalités et la minimisation des données à chaque étape, de la collecte jusqu’à l’archivage. Au Québec, la Loi 25 va plus loin en exigeant la désignation formelle d’un responsable de la protection des renseignements personnels et, dans certains cas, la réalisation d’une évaluation des facteurs relatifs à la vie privée (EFVP), aussi appelée analyse d’impact (AIPD) en France.
Trois documents deviennent alors incontournables :
- Un registre des traitements qui liste chaque catégorie de données, sa finalité et sa durée de conservation.
- Une EFVP ou AIPD dès qu’un traitement présente un risque pour les droits des personnes, par exemple une vérification de crédit automatisée.
- Une notice d’information remise au moment de la collecte, précisant la finalité, la durée et la base légale du traitement.
Comment répondre aux demandes d’accès et de rectification des locataires ?
Un locataire peut demander l’accès à son dossier, sa rectification, son effacement ou sa portabilité. En France comme au Québec, le délai de réponse type tourne autour de 30 jours, prolongeable dans des cas complexes.
Pour ne pas se retrouver démuni le jour où la demande arrive, mieux vaut avoir un processus écrit :
- Réception et identification : confirmer l’identité du demandeur et la nature exacte de sa demande.
- Validation interne : vérifier qu’aucune obligation légale (bail en cours, litige) ne s’oppose à la modification ou à la suppression demandée.
- Extraction sécurisée : récupérer les données dans un format lisible, sans exposer d’informations tierces (autres locataires, colocataires).
- Transmission chiffrée et archivage d’une preuve de réponse, avec la date et le canal utilisé.
Cette traçabilité protège autant le locataire que le gestionnaire en cas de contrôle.
Quelles mesures techniques protègent réellement les dossiers locataires ?
La théorie juridique ne sert à rien sans mesures concrètes. Le chiffrement des données au repos et en transit reste la base : un fichier locataire stocké en clair sur un serveur partagé est une faille qui n’attend qu’un incident pour se révéler. Les sauvegardes doivent elles aussi être chiffrées, et testées régulièrement, car une sauvegarde jamais restaurée n’est qu’une illusion de sécurité.
Sur le plan organisationnel, quelques réflexes pour la location de bureaux à Paris changent tout :
- Activer l’authentification à plusieurs facteurs (MFA) sur tous les comptes ayant accès aux dossiers locataires, sans exception pour les stagiaires ou les prestataires ponctuels.
- Utiliser un gestionnaire de mots de passe d’équipe plutôt que des mots de passe partagés par messagerie.
- Supprimer les comptes inactifs et faire un nettoyage trimestriel des accès, une pratique désormais recommandée dans les guides de cybersécurité destinés aux syndics et gestionnaires.
- Partager les documents sensibles via des liens à durée limitée plutôt qu’en pièce jointe non chiffrée.
En réalité, la plupart des fuites ne viennent pas d’un piratage sophistiqué mais d’un comportement quotidien négligent : un e-mail envoyé à la mauvaise adresse, une boîte partagée mal configurée, un fichier laissé accessible à toute l’équipe alors qu’une seule personne en avait besoin. La formation des équipes pèse souvent plus que n’importe quel outil.
Conseil de pro : avant d’investir dans un nouvel outil de sécurité, faites l’inventaire des accès actifs sur vos dossiers locataires. Neuf fois sur dix, vous découvrirez des comptes d’anciens employés ou de prestataires ponctuels encore ouverts.
Comment choisir et encadrer ses prestataires cloud et logiciels ?
Aucun gestionnaire ne développe son propre logiciel de gestion locative : la question devient alors comment encadrer les prestataires qui hébergent ces données. Un audit régulier des sous-traitants et une traçabilité documentée des accès sont attendus dès qu’un traitement transite par le cloud.
Trois vérifications s’imposent avant toute signature :
- Demander les certifications de sécurité du prestataire et la possibilité contractuelle de mener un audit.
- Vérifier la juridiction d’hébergement des serveurs : un hébergement hors du Québec ou hors de l’Union européenne implique des clauses spécifiques sur les transferts de données.
- Exiger une clause écrite sur les mesures de sécurité, un droit d’audit et l’interdiction (ou l’encadrement strict) de la sous-traitance en cascade sans accord préalable.
Dans le secteur immobilier spécifiquement, toute communication de renseignements personnels à un tiers doit être encadrée par une entente écrite précisant les mesures de protection exigées. Un simple courriel d’accord ne suffit pas. Pour évaluer sérieusement un partenaire, notre guide sur les partenaires de gestion locative fiables détaille les critères à vérifier avant de signer.
Combien de temps conserver les dossiers locataires avant de les détruire ?
Le principe de minimisation impose de justifier chaque donnée conservée, pas seulement chaque donnée collectée. Garder un dossier « au cas où » n’est pas une justification valable.
- Candidatures non retenues : un délai de 30 à 90 jours suffit généralement, sauf justification particulière, selon les recommandations pratiques sur la conservation des dossiers de candidature. Passé ce délai, la purge doit être automatisée pour limiter le risque d’oubli.
- Dossiers de locataires en cours de bail : conservés pendant toute la durée du contrat, plus la période de prescription applicable aux litiges locatifs.
- Pièces sensibles (vérifications de crédit, garanties) : conservées uniquement le temps strictement nécessaire à leur finalité, puis détruites.
En fin de cycle, deux options seulement sont acceptables selon la Loi 25 : la destruction sécurisée irréversible, ou l’anonymisation complète si les données doivent servir à des fins statistiques agrégées, par exemple pour analyser des tendances de marché locatif.
Que faire en cas de violation de données de locataires ?
Une violation n’attend pas que vous soyez prêt. La première étape consiste à consigner l’incident dans un registre dédié dès sa détection : date, nature, données concernées, mesures prises. Cette documentation sert aussi bien à évaluer le risque qu’à démontrer votre diligence en cas de contrôle.
- Évaluer si l’incident présente un risque de préjudice sérieux pour les personnes concernées (usurpation d’identité, discrimination, perte financière).
- Décider s’il faut notifier l’autorité compétente (la CNIL en France, la Commission d’accès à l’information au Québec) et, le cas échéant, informer directement les locataires concernés.
- Isoler immédiatement les systèmes compromis, lancer la récupération et conserver les preuves techniques pour l’enquête.
Statistique clé : dans la majorité des dossiers immobiliers étudiés, ce ne sont pas les failles logicielles qui causent la fuite mais des pratiques quotidiennes non sécurisées, une raison de plus pour prioriser la formation avant l’outillage.
Comment Linq Immobilier accompagne la conformité des données locataires ?
Une plateforme de gestion en temps réel change la donne quand il s’agit de tracer chaque accès aux dossiers. Chez Linq Immobilier, cette transparence s’accompagne d’un service disponible en continu et d’une assurance locataire pouvant couvrir jusqu’à 1 000 000 $, ainsi que de processus de vérification de crédit conformes aux exigences légales.
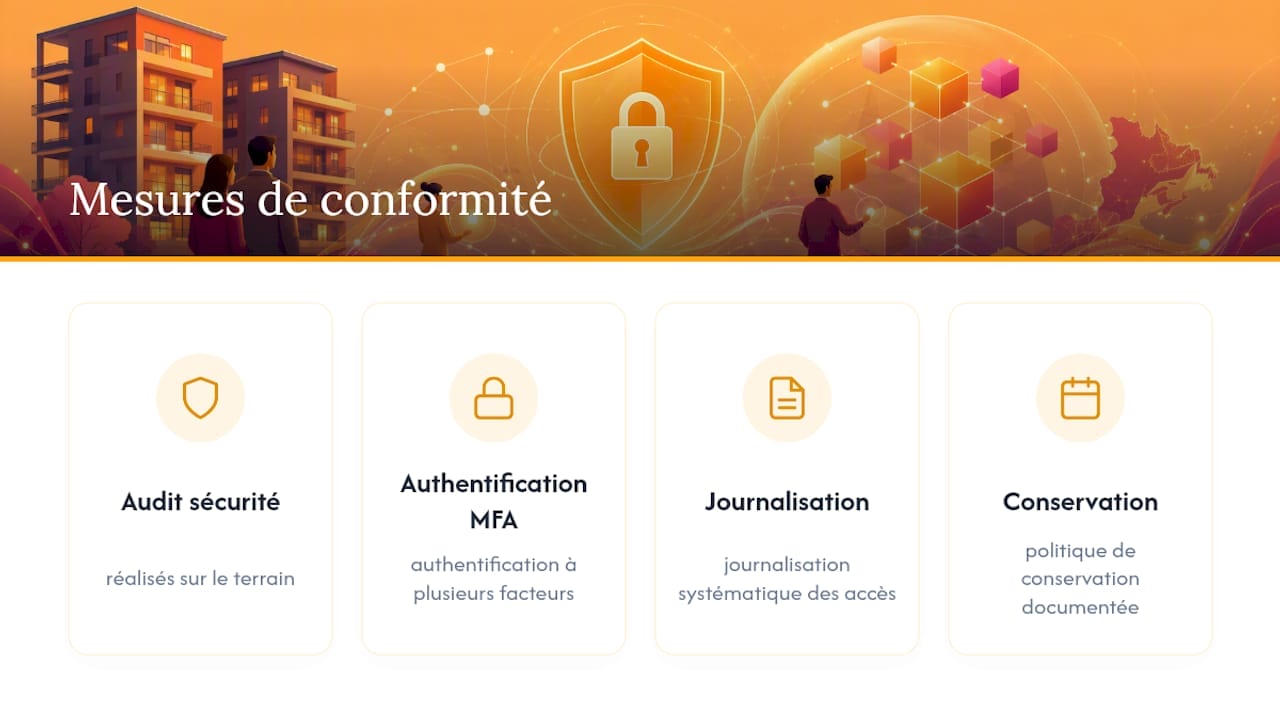
Sur le terrain, cela se traduit par des audits de sécurité, la mise en place de l’authentification à plusieurs facteurs, une journalisation systématique des accès et une politique de conservation documentée.
Priorités et arbitrages pour un gestionnaire pressé
La tentation est d’acheter un outil de sécurité en pensant que la conformité suivra. C’est l’inverse : la gouvernance simple (qui a accès à quoi, pendant combien de temps) réduit plus de risques qu’un logiciel coûteux mal configuré. Une conformité sérieuse renforce aussi la confiance du locataire, ce qui limite les litiges. Trois étapes suffisent pour démarrer : cartographier vos données, sécuriser les accès existants, documenter chaque décision.
— Fred
Sécurisez vos dossiers locataires avec l’accompagnement de Linq Immobilier
Il existe des alternatives à la gestion artisanale des dossiers locataires pour les propriétaires et promoteurs qui veulent une conformité opérationnelle sans y consacrer leurs soirées : une plateforme technologique qui centralise les accès, une équipe disponible en continu pour gérer les urgences, et un accompagnement dès la conception des projets neufs.
Concrètement, cela couvre la gestion des locataires, la gestion financière et administrative, ainsi que la mise en marché et la location, avec une transparence totale sur les états financiers en temps réel. Les développeurs et constructeurs bénéficient d’une offre de mise en location clé en main pensée pour maximiser l’occupation dès la livraison du bâtiment. Pour évaluer où en est votre immeuble sur ces questions de conformité et de sécurité des données, consultez notre page services de gestion locative et demandez une évaluation de votre situation actuelle.
Où trouver les textes et guides officiels sur la protection des données locataires ?
Pour aller à la source plutôt que de se fier aux résumés, trois références restent incontournables : les guides de la CNIL sur les fichiers de locataires et le registre des traitements, le texte de la Loi 25 pour le Québec, et les décisions de la Commission d’accès à l’information sur les cas concrets de gestion immobilière.
Cet article constitue une information générale et ne remplace pas l’avis d’un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d’agir sur la base de ce contenu.
Sources
- Québec’s Law 25: what is it and what do you need to know? — OneTrust
- Loi 25 — Loi25Simple
- RGPD : comment sécuriser les données de vos locataires ? — GererSeul
Questions fréquentes
Comment protéger un dossier de candidature locataire ?
Un dossier de candidature doit être stocké chiffré, accessible uniquement aux personnes impliquées dans la décision de location, et supprimé après un délai raisonnable si la candidature n’est pas retenue. Les délais recommandés de 30 à 90 jours évitent l’accumulation inutile de données sensibles.
Quels sont les trois principes fondamentaux de la sécurité des données ?
La sécurité des données repose généralement sur la confidentialité (seules les personnes autorisées accèdent à l’information), l’intégrité (les données ne sont pas altérées sans autorisation) et la disponibilité (les données restent accessibles à ceux qui en ont légitimement besoin). Pour les données locataires, ces trois piliers se traduisent par le chiffrement, la journalisation des accès et des sauvegardes testées régulièrement.
Comment vérifier les informations d’un locataire dans le respect de la loi ?
La vérification de crédit et d’antécédents doit passer par des méthodes encadrées, avec le consentement explicite du candidat, plutôt que par des fichiers informels de « bons » ou « mauvais » payeurs. Notre page sur la vérification de crédit conforme au Québec détaille les pratiques qui respectent ce cadre légal.
Quelles informations un propriétaire ne peut-il pas demander à un locataire ?
Un propriétaire ne peut pas exiger de données sensibles sans lien direct avec la capacité à payer le loyer et à respecter le bail, comme l’origine ethnique, la religion ou l’orientation sexuelle. La CNIL a d’ailleurs refusé la création de fichiers recensant des locataires « de confiance », jugeant que ce type de fichier pouvait entraver l’accès au logement sans garanties suffisantes de confidentialité.